Sikkerhetsmåneden er over. Dette bør dere gjøre nå
Oktober har gitt oss en god anledning til å stoppe opp å snakke om digitale verdier, phishing, AI og sikkerhetskultur. Årets tema for Nasjonal Sikkerhetsmåned har vært Digital dømmekraft – små valg, store konsekvenser. Det handler i stor grad om å stoppe opp, vurdere situasjonen og ta et bevisst valg før man klikker, deler eller godkjenner noe.
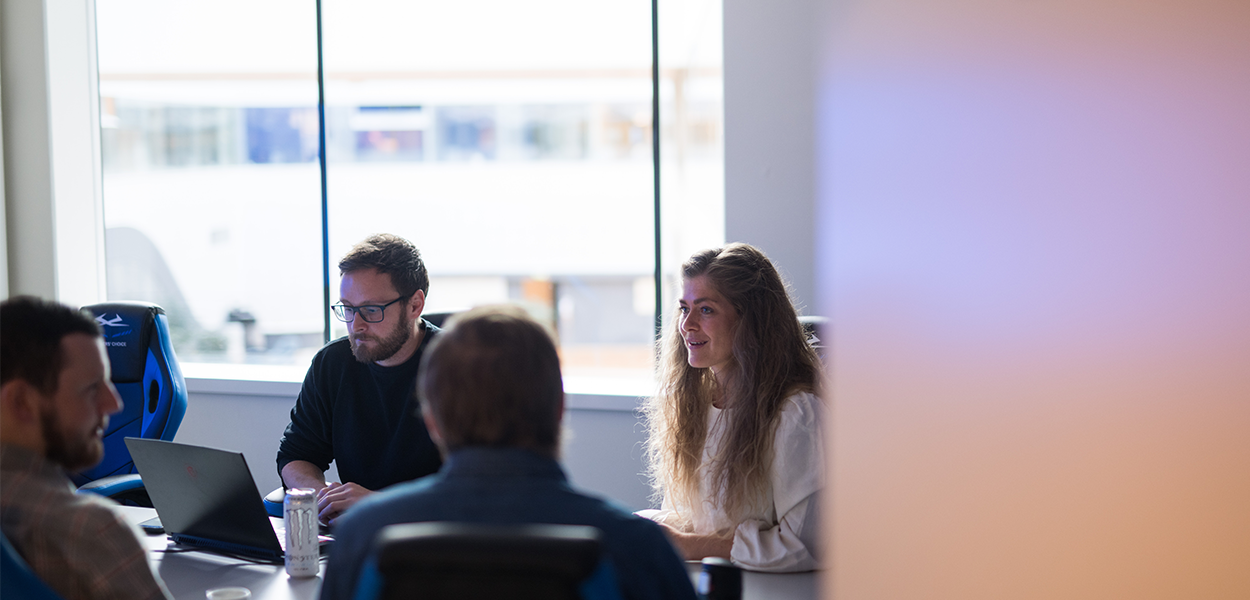
I SOC fanger vi opp potensielle angrep og stopper skummel aktivitet på din bedrifts PCer, servere, nettverk og tjenester.
De siste sikkerhetshendelsene vi har sett, både i Norge og internasjonalt, er en påminnelse om hvor avhengig vi har blitt av teknologi og digitale systemer. I oktober ble flere dagligvarekjeder rammet av et dataangrep der angriperne fikk fjernstyrt kjøleskap og fryseanlegg i butikker. Temperaturen ble i enkelte tilfeller satt så høyt som 50 grader, og store mengder mat gikk tapt. Plutselig var et digitalt angrep blitt et fysisk problem med konsekvenser for både drift og økonomi.
Samtidig har nye PHP-sårbarheter vist hvor viktig det grunnleggende sikkerhetsarbeidet fortsatt er. Flere norske nettsider ble plutselig stengt på grunn av to kritiske sårbarheter i PHP, et kodespråk som brukes på en stor del av verdens nettsider. Sårbarhetene gjorde det mulig for angripere å ta kontroll over servere via internett uten brukernavn eller passord.
To forskjellige eksempler, men med samme påminnelse. Grunnleggende sikkerhetstiltak er viktige, og de må følges opp hele året.
Bevissthet er viktig, men den virkelige forskjellen kommer først når vi gjør noe med det. Derfor har vi samlet fem konkrete tiltak vi anbefaler å ta med seg videre fra sikkerhetsmåneden.
1. Finn ut hva dere faktisk må beskytte
God sikkerhet starter med å vite hva som er viktig for bedriften. Hvilke systemer og data er dere helt avhengig av? Hva ville skjedd dersom økonomisystemet, kundedata eller andre sentrale systemer plutselig ble utilgjengelige?
Start med å identifisere bedriftens viktigste digitale verdier og vurder hva som vil få størst konsekvenser dersom det forsvinner, blir utilgjengelige eller havner på avveie? Dere trenger ikke kartlegge alt med en gang. Begynn med dere ikke har råd til å miste.
2. Hold systemene oppdatert
PHP-sårbarhetene er en aktuell påminnelse om hvor viktig det grunnleggende sikkerhetsarbeidet er. Oppdateringer kan være enkelt å utsette, men kjente sårbarheter kan gi angriperne en vei inn. Sørg derfor for å at operativsystemer, programmer, nettsider, servere og annet utstyr holdes oppdatert. Like viktig er det å ha oversikt over hvem som faktisk har ansvaret for at oppdateringer blir gjort.
Det gjelder også systemer og utstyr som kanskje ikke først og fremst oppfattes som IT. Angrepene mot dagligvarekjedene har vist hvor tett digitale systemer og fysisk drift kan henge sammen.
3. Ha kontroll på hva som er koblet til internett
Det er ikke bare PC’er og servere som er koblet til nettet. Skrivere, IP-kameraer, sensorer, adgangssystemer og annet teknisk utstyr kan også kommunisere med produsenten eller leverandøren for å sende status, motta oppdateringer eller bli administrert. Tenk på kjøle- og fryseanlegg i eksempelet over. Utstyr av denne typen kan være koblet mot eksterne systemer for styring og overvåking. Angrepet viser hvor konkrete konsekvensene kan bli når tilkoblede utstyr rammes.
Du kan altså ha god kontroll på brannmur og hvem som får tilgang utenfra. Men hvor god kontroll har du på alt som allerede befinner seg inne i nettverket og kommuniserer med levereandører på internett? Det er et viktig spørsmål. For når utstyret vårt er avhengig av systemer hos andre, blir også sikkerheten hos leverandøren en del av vårt eget sikkerhetsbilde. Et angrep eller en sårbarhet hos en leverandør kan i neste omgang påvirke utstyr og tjenester vi er helt avhengig av.
Samtidig må vi forvente at AI vil bidra til at angrep blir enklere å automatisere og skalere i tiden fremover. Oversikt, leverandørrisiko og god sikkerhetsledelse er derfor blitt enda viktigere.
4. Få kontroll på innlogginger og tilganger
Et passord bør ikke være det eneste som står mellom en angriper og bedriftens data. Bruk tofaktorautentisering som et minimum, og passnøkler der det er mulig. Gå også gjennom hvem som har tilgang til hva. Ansatte som bytter rolle eller slutter skal ikke sitte igjen med tilganger de ikke lenger trenger.
Huskeregel: Får du et varsel om å godkjenne en innlogging du ikke kjenner igjen, skal du ikke godkjenne den.
5. Tren ansatte gjennom året
Phishing og svindelforsøk blir stadig vanskeligere å kjenne igjen, og AI gjør det enklere å lage troverdige e-poster, meldinger og andre henvendelser. Derfor holder det ikke med én sikkerhetsgjennomgang i året. Gjør sikkerhet til en naturlig del av arbeidshverdagen gjennom korte opplæringer, phishing-simuleringer og jevnlige påminnelser.
Målet er ikke at alle ansatte skal bli sikkerhetseksperter, men de skal vite nok til å stoppe opp og reagere når noe virker feil.
6. Vær forberedt på at noe kan skje
Selv med gode sikkerhetstiltak finnes det ingen garanti for at bedriften aldri blir rammet. Derfor bør dere vite hva dere skal gjøre før noe skjer. Hvem skal kontaktes dersom en ansatt klikker på feil lenke? Hva gjør dere dersom systemene blir utilgjengelige? Hvem tar beslutninger? Hvordan kommuniserer dere internt og med kunder? Og har dere backup av bedriftens kritiske data?
En beredskapsplan trenger ikke være komplisert. Det viktigste er at den finnes, at ansvar er fordelt og at de som trenger den vet hva de skal gjøre.
Sikkerhetsmåneden er over. Sikkerhetsarbeidet fortsetter.
Oktober har handlet om å stoppe opp og bli mer bevisst på valgene vi tar digitalt. Nå gjelder det å ta med denne bevisstheten videre. Sikkerhet blir ikke bedre av gode intensjoner alene. Det handler om å gjøre de små tingene riktig igjen og igjen. Oppdater systemene, bruke gode innloggingsmetoder, tren ansatte, ha kontroll på tilganger og vit hva man skal gjøre dersom noe skjer.
Dere trenger ikke gjøre alt på én gang. Velg ett område dere vet dere kan bli bedre på, sett en ansvarlig og bestem når det skal være gjort. Det er nå det viktigste arbeidet starter.
[ Vil du snakke med oss om sikkerhet i din bedrift? ]
Vi hjelper deg gjerne.
Lei av å fylle ut skjemaer?
Du kan også ringe 51 22 70 00, mandag–fredag kl. 07-21, eller sende noen ord til hei@upheads.no.
Smarte råd om IT, sikkerhet og AI.
-
PHP-sårbarheter: AI gjør grunnleggende cybersikkerhet viktigere enn noen gang
AI gjør at sikkerhetssårbarheter oppdages raskere enn noen gang tidligere, både av utviklere som ska...
-
Hvorfor god sikkerhet er et lagarbeid
Hva er det viktigste bedriften deres må beskytte? Hvor lenge klarer dere dere uten de viktigste syst...
-
Hvordan avslører du et phishing-angrep som ser ekte ut?
Moderne phishing handler ikke lenger om dårlige oversettelser og åpenbare svindelforsøk. De ser prof...